중앙선관위 전산 보안 보안 분야 점검 및 기술적 취약점
(WWW.SURPRISE.OR.KR / 시골목사 / 2026-08-11)
수신: 경찰청장
참조: 국가수사본부장
사건번호: 국민신문고 민원 1BA-2607-1248698
제목: 제9회 전국동시지방선거 선거정보시스템 제안요청서 보안 분야 점검표 분석 의견서
1. 검토 목적
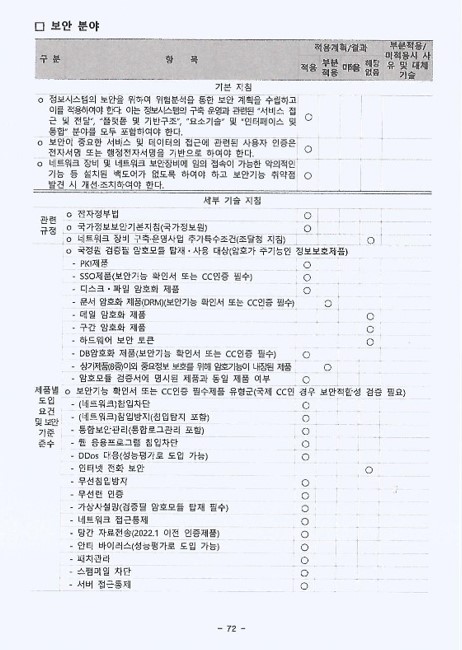
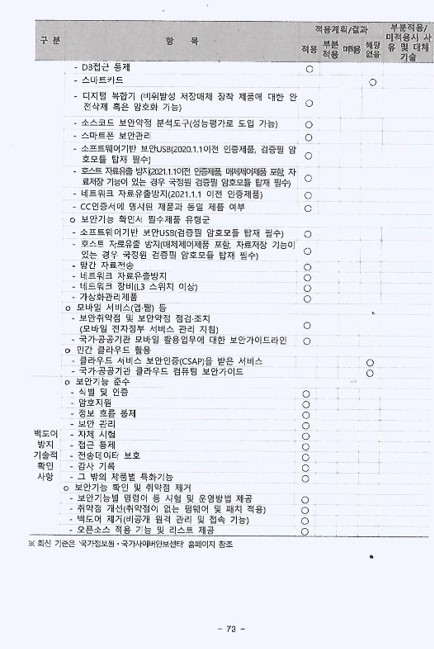
중앙선거관리위원회가 공고한 『제9회 전국동시지방선거 선거정보시스템 운영지원사업 제안요청서』(2026.1.) 중 ‘기술적용계획표(72~73쪽, 보안 분야)’를 분석하여, 국가 핵심 정보시스템의 보안성 확보 의무이행 실태 및 기술적 취약점을 규명하고자 함.
2. 제안요청서 보안 분야 핵심 문제점
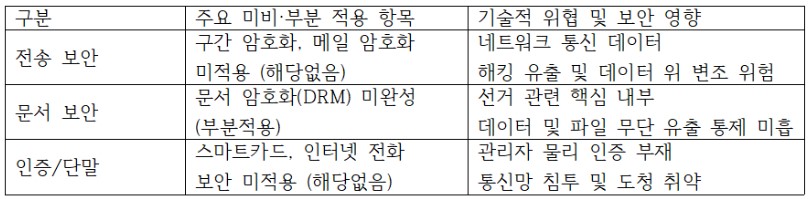
① 네트워크 전송 및 통신 구간 암호화 미비 (’해당없음’ 처리) 문제 항목:
구간 암호화 제품, 메일 암호화 제품, 하드웨어 보안 토큰 기술적 위험성:
선거 데이터 송수신(네트워크 통신 구간) 시 데이터 암호화 장치가 ’해당없음’으로 처리되어 있어,
중간자 공격(Man-in-the-Middle)이나 패킷 스니핑(Packet Sniffing)을 통한 데이터 유출 및 위·변조 위험에 노출됨. 메일 암호화 미적용으로 인해 내부 행정망 및 외부 연계 메시지 전송 시 중요 선거 정보의 평문 노출 가능성이 존재함.
② 핵심 문서 보안(DRM) 통제 미흡 (‘부분적용’ 처리) 문제 항목: 문서 암호화 제품(DRM), 중요정보 보호 내장 제품 기술적 위험성:
문서 암호화(DRM) 솔루션이 ‘부분적용’에 그쳐, 내부 시스템 운영자나 외부 용역 작업자에 의한 선거 관련 주요 문서·데이터의 무단 외부 유출을 완전하게 통제하기 어려움.
③ 관리자 인증 및 단말·통신 보안 매체 미적용 (‘해당없음’ 처리) 문제 항목:
스마트카드, 인터넷 전화 보안 기술적 위험성:스마트카드 기반 물리적 2차 인증이 ‘해당없음’으로 되어 있어,
최고 관리자 계정 접근 시 강력한 매체 인증 대신 일반 아이디/비밀번호 등 취약한 소프트웨어 인증 방식에 의존할 가능성이 높음.
인터넷 전화 보안 미적용으로 인해 통신망을 통한 음성 도청 및 내부망 침투 경로로 악용될 우려가 있음.
④ 클라우드 보안 가이드라인 미적용 (‘해당없음’ 처리) 문제 항목,
클라우드 서비스 보안인증(CSAP) 제품, 국가·공공기관 클라우드컴퓨팅 보안 가이드 기술적 위험성이 있고,
관련 기준이 모두 ‘해당없음’으로 명시되어 있어, 외부 연계시스템이나 모바일 서비스 운용 시 보안성 검증이 생략되었을 가능성을 배제할 수 없음.
3. 종합 분석
4. 결론 및 수사 요청 사항
중앙선거관리위원회는 국가 핵심 정보시스템인 선거정보시스템을 운영하면서, 전송 구간 암호화 미적용 및 DRM 부분적용 등 기본적인 보안 검증·보호 조치를 스스로 제외하거나 미흡하게 처리하였습니다.
이는 「개인정보보호법」 제29조(안전조치 의무) 및 국가·공공기관 정보보안 지침상 요구되는 최소한의 안전성 확보 의무를 소홀히 한 것으로 판단됩니다.
수사기관은 제안요청서상의 ‘해당없음’ 및 ‘부분적용’ 처리가 실제로 대체 암호화 기술(TLS/HTTPS 등)이나 전용망을 통해 보완되었는지,
아니면 보안성 검증을 배제한 채 시스템을 부실하게 운용하였는지 여부에 대해 소스코드, 서버 로그, 네트워크 구성도를 포함하여 철저히 강제 수사하여 주시기 바랍니다.
[자료 출처]
제9회 전국동시지방선거 선거정보시스템 운영지원사업
제 안 요 청 서 (중앙선거관리위원회)
보안분야 72p, 73p