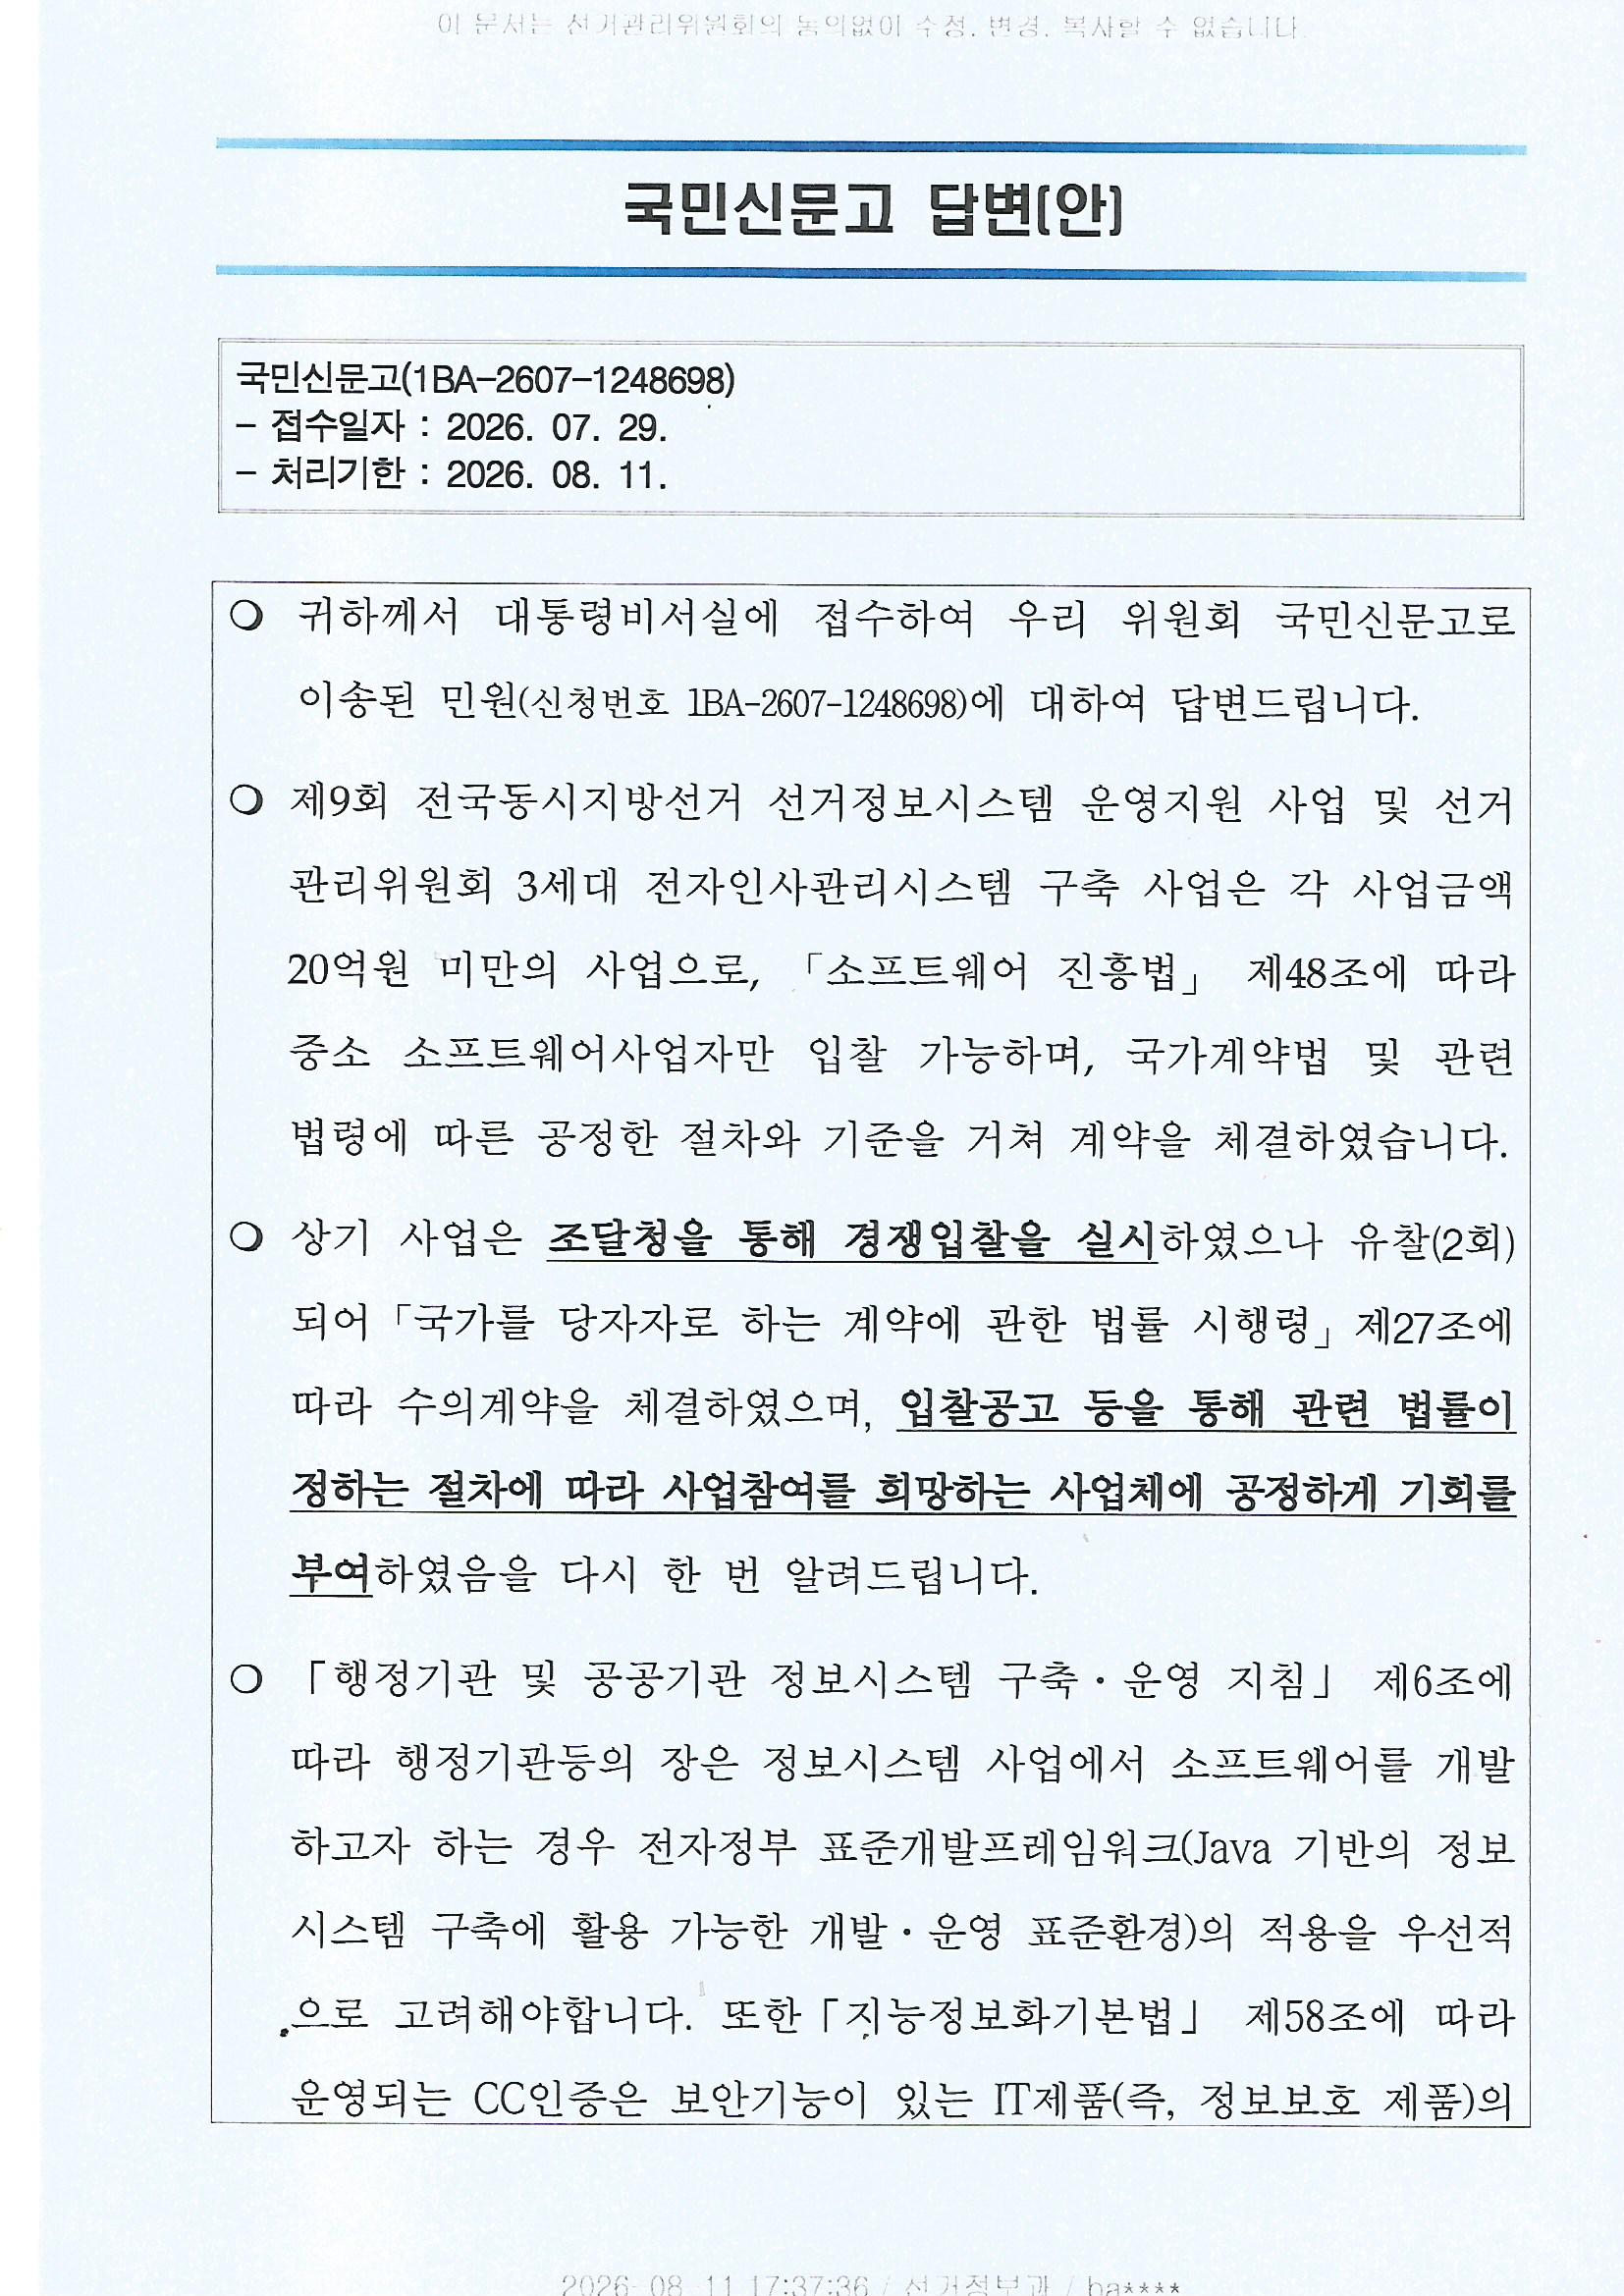
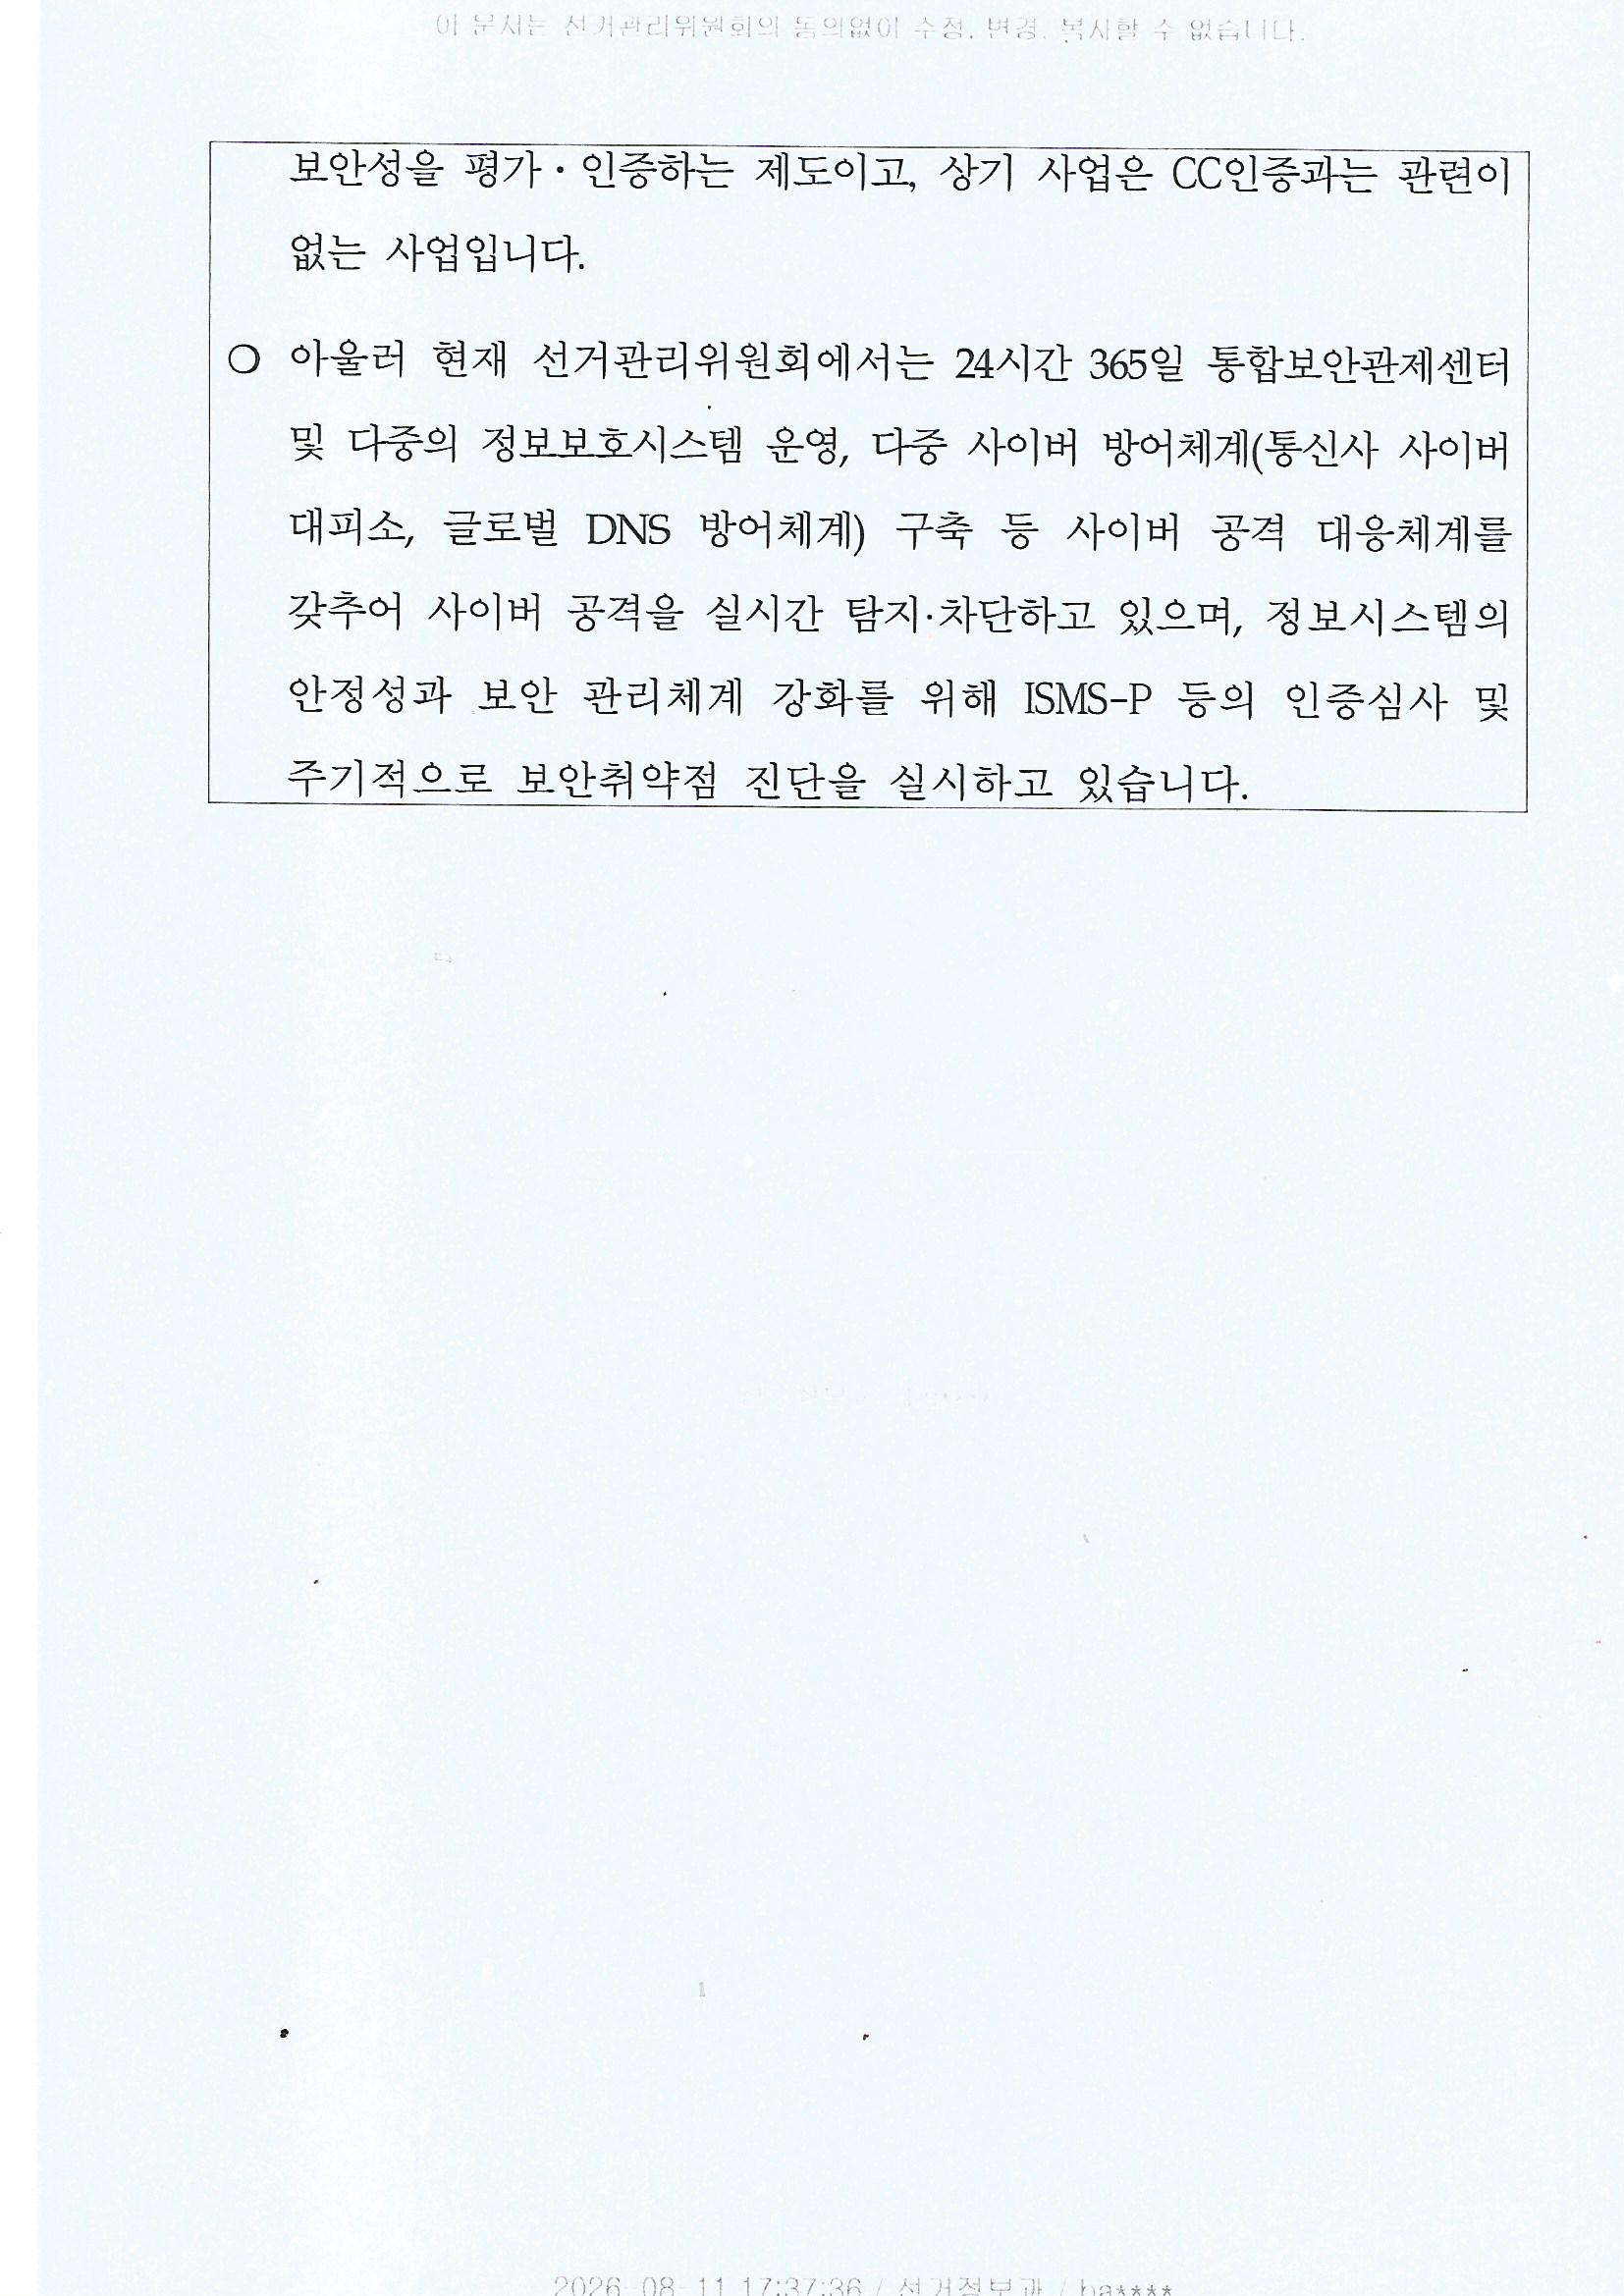
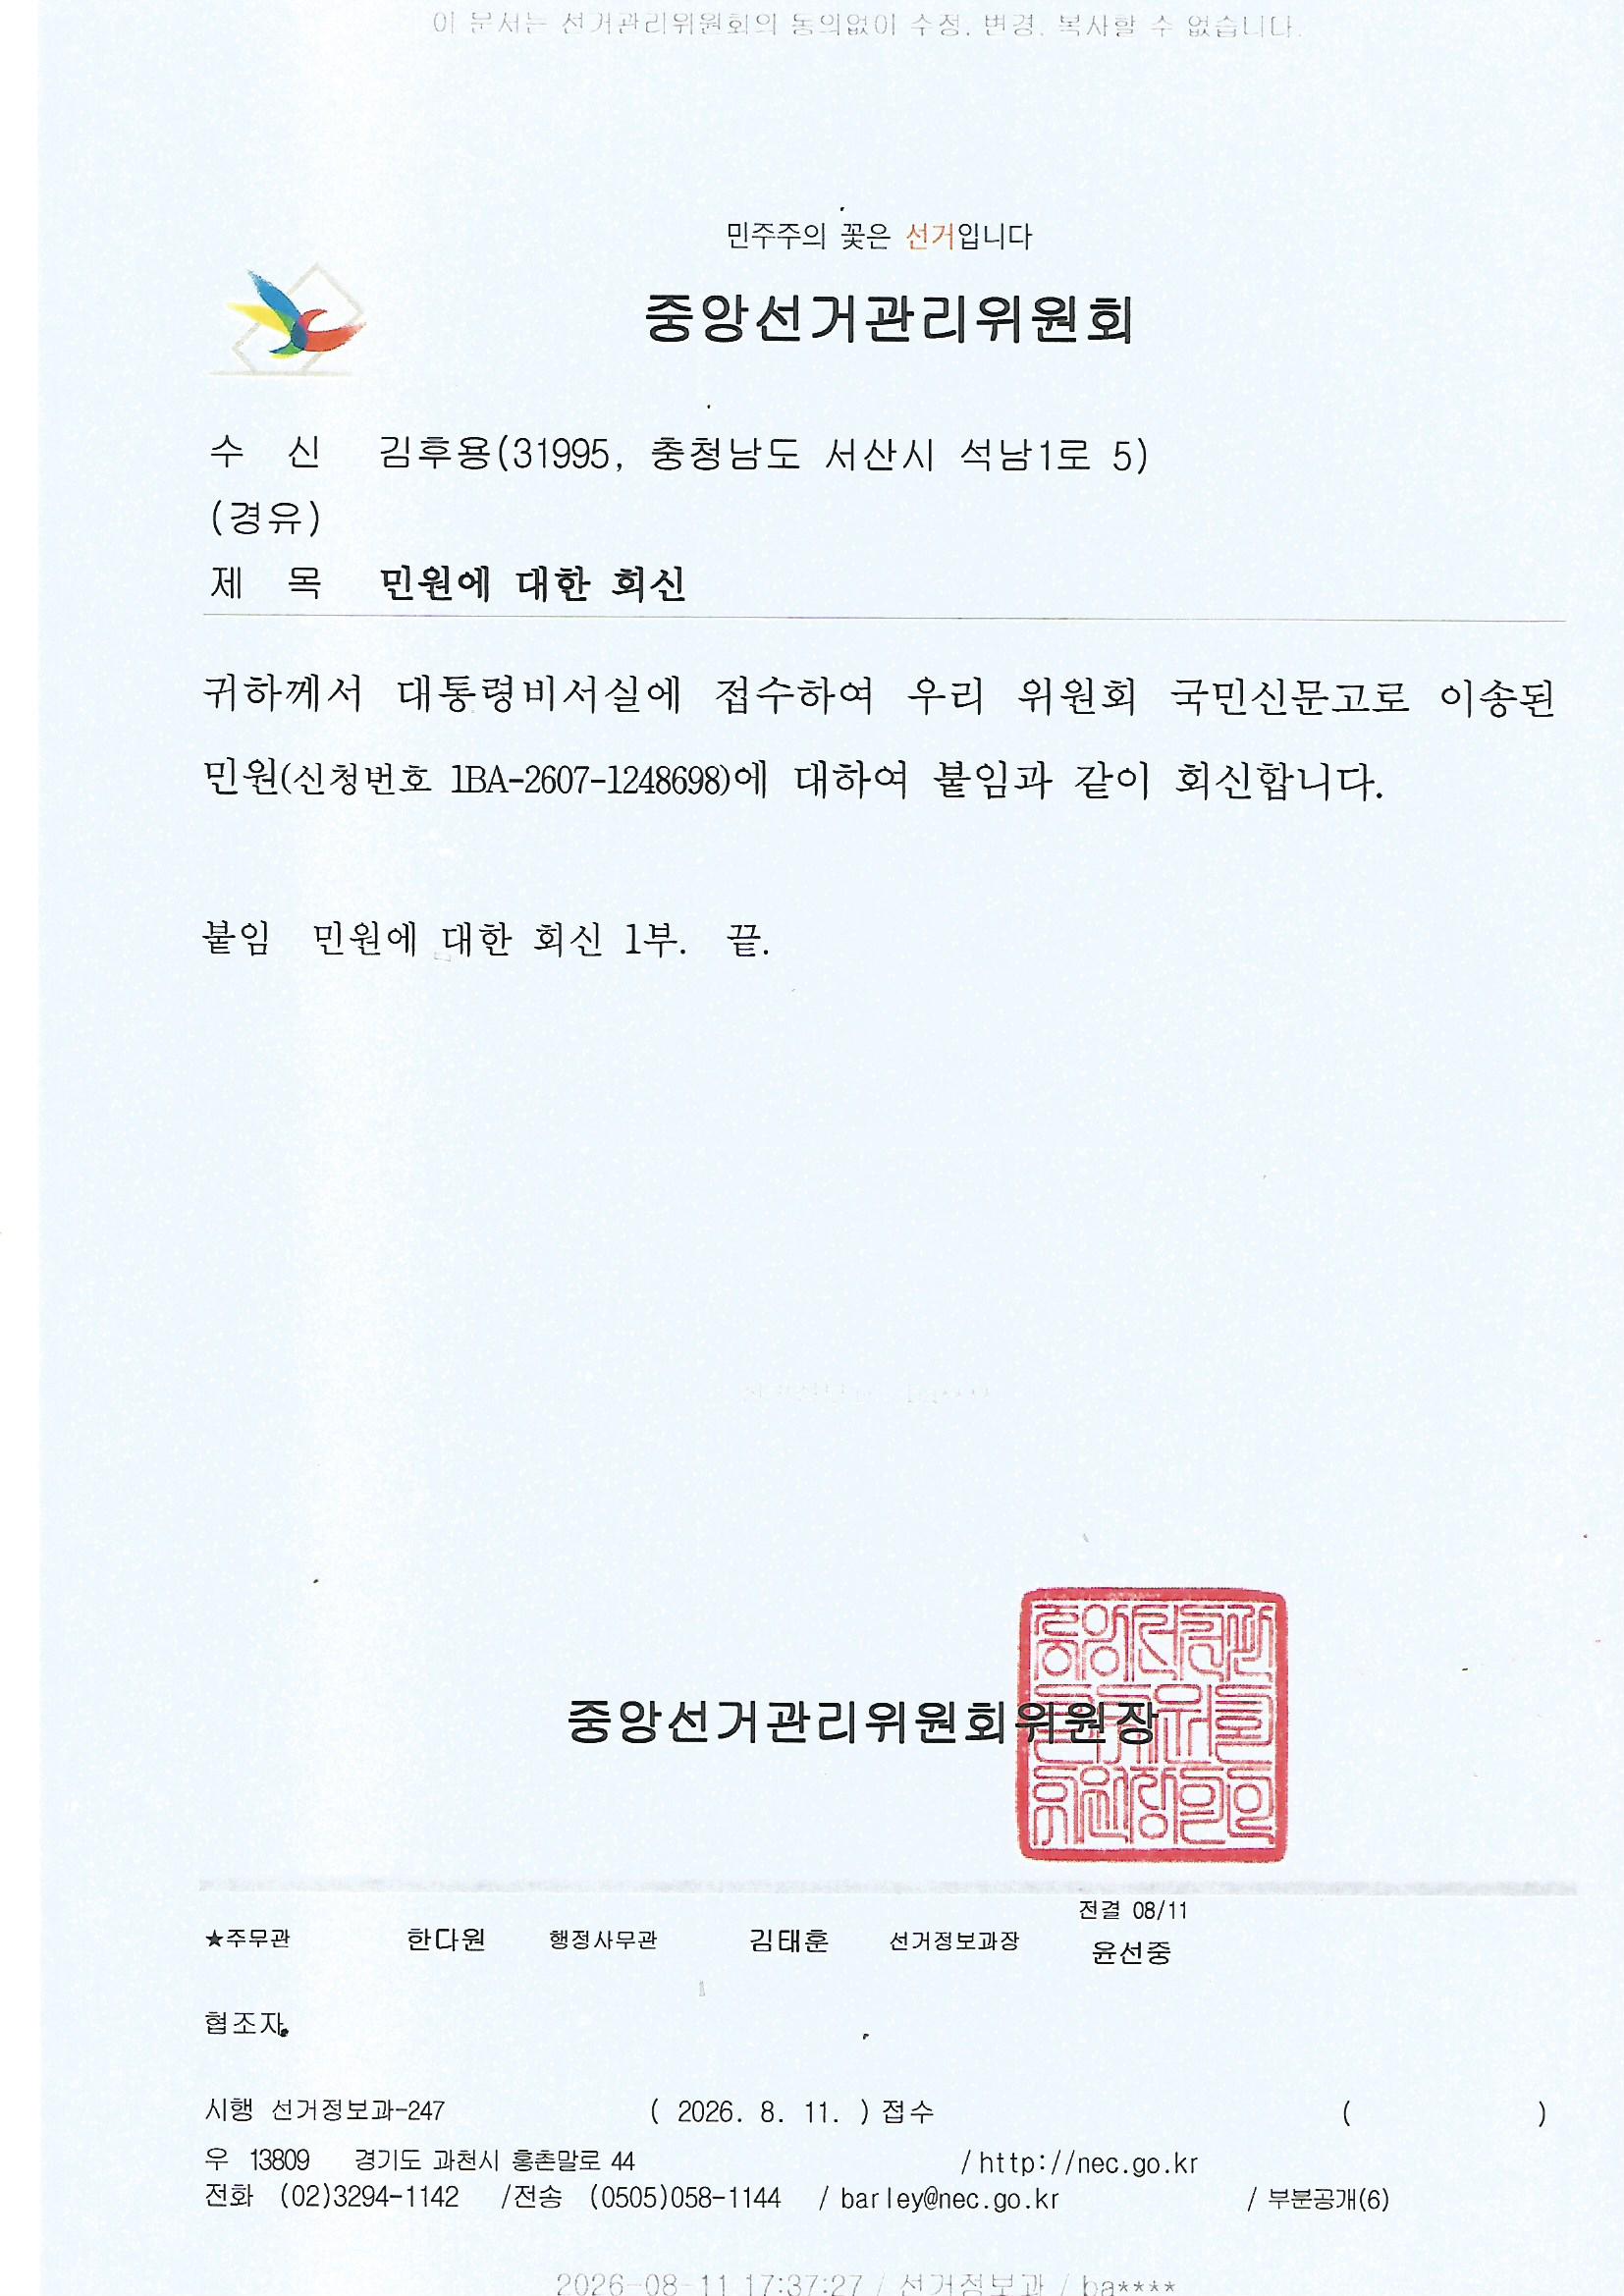
중앙선거관리위원회 민원 회신에 대한 반박 의견서 Ⅱ
(WWW.SURPRISE.OR.KR / 시골목사 / 2026-08-18)
중앙선거관리위원회 민원 회신에 대한 반박 의견서 Ⅱ
수 신 : 서울중앙지방검찰청 검사장
참 조 : 공공수사 2부 ooo검사님
사건번호 : 국민신문고 1BA-2607-1248698
진정인 : 김후용 (저서: 『불편한 진실, 도둑맞은 주권』)
피진정인 : 중앙선거관리위원회 위원장 및 관련 사업 담당 공무원
제목 : 중앙선거관리위원회 회신(선거정보과)에 대한 논리적·기술적 반박 및 강제수사 촉구
1. 취지
진정인은 중앙선거관리위원회(이하 선관위)가 제출한 국민신문고 답변서(2026. 8. 11.)를 2026년 8월 13일 송달받았습니다.
선관위의 답변은 형식적인 법령 조항과 원론적인 보안 절차만을 나열하여 본 진정인이 제기한 ‘의도적 유찰을 통한 수의계약 특혜 의혹’, ‘웹 기반 표준 프레임워크(Java/JS) 사용 시 발생할 수 있는 구체적 보안 취약점’, 그리고 ‘핵심 선거 시스템의 공인 검증 배제(CC인증 미적용)’ 문제를 본질적으로 회피하고 정당화하려는 핑계에 불과합니다.
이에 선관위 답변의 쟁점별 모순과 위법 정황을 기술적·법률적으로 정밀 분석하여 아래와 같이 반박하며, 귀 청의 신속하고 철저한 강제수사를 다시 한번 강력히 촉구합니다.
2. 선관위 답변에 대한 쟁점별 정밀 반박
가. 2회 유찰에 따른 수의계약 체결 정당화 주장에 대한 반박
- 선관위 주장: 조달청 경쟁입찰이 2회 유찰되어 「국가를 당사자로 하는 계약에 관한 법률 시행령」 제27조에 따라 수의계약을 체결하였으며, 공정한 절차를 거쳤음.
- 진정인 반박:
① 의도적 조건 설정을 통한 유찰 유도 의혹:
국가의 핵심 안보 및 공정성과 직결된 지방선거 핵심 전산망 사업이 연속 유찰된 과정 자체가 불투명합니다.
일반적인 정보화 사업과 달리 선거 직전 민감한 시기에 발주하면서, 특정 업체만 충족할 수 있거나 타 일반 IT 업체의 참여를 원천 차단하는 맞춤형 제안요청서(RFP) 독소조항을 설정하여 고의 유찰을 유도했는지 여부에 대한 조사가 필수적입니다.
② 담합 및 국고 손실 정황:
형식적인 2회 유찰 절차를 명분으로 삼아 특정 카르텔 업체((주)교림소프트 등)와 수의시담(전자시담)을 통해 계약을 체결한 구조는 실제 경쟁 입찰 제도를 무력화한 것입니다.
수의계약 과정에서의 특혜, 사전 가격 공모, 내부 공무원과의 유착 여부에 대해 조달청 입찰 데이터 및 담당자 간 통신 기록에 대한 강제수사가 이루어져야 합니다.
나. 전자정부 표준프레임워크(Java/JS) 적용에 따른 보안성 정당화 주장에 대한 반박
- 선관위 주장: 「행정기관 및 공공기관 정보시스템 구축·운영 지침」 제6조에 따라 전자정부 표준개발프레임워크(Java 기반) 적용을 우선 고려하였음.
- 진정인 반박:
① 표준 프레임워크 준수가 보안성 담보를 의미하지 않음:
전자정부프레임워크는 개발의 생산성과 범용성을 위한 개발 가이드라인일 뿐, 그 자체로 해킹이나 데이터 변조를 막아주는 보안 솔루션이 아닙니다.
② Java/JavaScript 환경의 구조적 취약점 회피:
Java 기반 백엔드 시스템은 역직렬화(Deserialization) 오류 및 원격 코드 실행(RCE) 등의 고질적 취약점을 지니며, 클라이언트 측 JavaScript(JS) 및 DOM 조작을 통한 화면 위조(XSS 등) 공격 경로에 노출될 수 있습니다.
③ 국정원 보안 점검 결과와의 모순:
2023년 10월 국가정보원(NIS)·KISA 합동 보안 컨설팅 발표에서도 지적되었듯, 선관위 전산망은 ‘개표 결과 DB 변조 가능성’, ‘통합선거인명부 시스템 취약점’ 등 심각한 보안 부실이 확인된 바 있습니다.
선관위가 “표준 프레임워크를 썼다”는 원론적 답변으로 일관하는 것은, 국정원이 경고한 실제 보안 구멍을 기술적 표준이라는 명목으로 은폐하려는 태도입니다.
다. CC인증(공통평가기준) “해당없음” 및 보안 검증 배제에 대한 반박
- 선관위 주장: 본 사업은 주 전산서버 증설과 무관하며 CC인증 제품 도입 계획이 없으므로 “해당없음” 처리가 타당함.
- 진정인 반박:
① 검증 의무의 회피: CC인증(Common Criteria, ISO/IEC 15408)은 국가·공공기관에 도입되는 정보보호 제품의 안전성을 검증하는 핵심 국가 표준입니다.
국민의 주권이 집계되는 선거정보시스템 및 개표 장비 운영 사업에서 “보안제품 도입 사업이 아니다”라는 이유로 최고 등급의 보안 검증 체계를 스스로 배제(“해당없음” 처리)한 것은 국가 핵심 기반 시설의 관리 책임 유기입니다.
② 투표지분류기 및 관련 전산장비의 검증 부재: 2002년 도입 이래 공직선거에 사용되는 투표지분류기 및 관련 서버 장비들은 국가 공인 CC인증 절차를 거치지 않은 채, 단편적인 GS인증이나 적합성 검사만으로 대체해 왔습니다.
최고 수준의 무결성이 요구되는 선거 장비가 최고 보안 검증 기준에서 격리되어 온 경위를 명백히 규명해야 합니다.
라. 통합보안관제 및 ISMS-P 인증 관련 형식적 답변에 대한 반박
- 선관위 주장: 24시간 통합보안관제센터 운영, 다중 방어체계, ISMS-P 인증 및 보안취약점 진단을 실시하고 있어 안전함.
- 진정인 반박:
① 내부자 권한 남용 및 실시간 로그 은폐 미방어:
외부 사이버 공격을 막는 외곽 방어선(24시간 관제, DNS 방어 등)이 존재하더라도, 시스템 운영 위탁 업체나 내부 권한자가 운영 서버(Production Server) 또는 DB에 직접 접근하여 소스코드를 수정하거나 데이터를 직접 조작하는 ‘내부 위협’ 및 ‘권한 남용’은 관제 시스템만으로 인지하기 어렵습니다.
② 독립 감사 로그(Audit Log) 검증의 필수성:
서버의 OS 접근 기록, DB 변경 이력 로그, 관리자 Root 계정 접속 기록이 사후에 위·변조되거나 삭제(Wipe)되지 않도록 별도의 독립적인 감사 로그 체계가 작동했는지가 핵심입니다. 단순 인증 보유 주장만으로는 전산 무결성을 증명할 수 없습니다.
3. 결론 및 수사기관 요청 사항
선관위의 국민신문고 회신은 행정 편의주의적 법령 해석과 원론적인 해명으로 일관하며, 제기된 조달 담합 정황 및 전산 보안 취약점이라는 본질적 문제를 철저히 회피하고 있습니다.
선거 시스템의 무결성과 공정성은 민주주의 헌정 질서의 뿌리이므로, 수사기관은 선관위의 형식적인 구두 해명에 의존하지 말고 아래 사항에 대해 강력한 강제수사를 진행해 주시기 바랍니다.
1) 수의계약 과정 전반에 대한 압수수색 및 강제수사
- 유찰 과정에서의 제안요청서(RFP) 독소조항 존재 여부
- 수의계약 체결 업체((주)교림소프트, 씨앤케이피 등)와의 사전 공모, 특혜, 입찰 담합 및 배임 혐의 수사
2) 전산 서버 및 소스코드에 대한 디지털 포렌식 검증
- Java/JavaScript 기반 시스템의 소스코드 변경 이력 및 최고 관리자(Root)
계정 로그 분석
- DB 변경 이력 로그(Audit Log)의 위·변조 및 삭제 여부 전수 조사
3) 독립적 민·관 합동 전산 감정인단 구성
- 선관위 자체 해명이 아닌, 학계 및 민간 전산 보안 전문가가 참여하는 감정인단 을 통한 기술적 무결성 검증
첨부자료
1. 중앙선거관리위원회 민원 회신(선거정보과-247) 사본 1부.
사건번호: 국민신문고 1BA-2607-1248698
2. 중앙선거관리위원회 입찰 담합 및 국고 손실 의혹에 대한 수사 의뢰 탄원
3. 중앙선관위 선거정보시스템 통합위탁운영사업 등 예산 과다 책정 및 특정 카르텔 업체 수의계약·입찰 유착 의혹 탄원서.
4. 제9회 전국동시지방선거 선거정보시스템 운영지원사업
제안요청서. 2026. 1. 중앙선거관리위원회 정보운영과
Java : 71페이지
JavaScript: 69 페이지
보안분야: 72, 73 페이지
2026년 8월 14일
진정인(탄원인) : 김 후 용
(저서: 『불편한 진실, 도둑맞은 주권』)